








Cyber Security Alert | भारत में AI मॉडल की साइबर सेंधमारी, गोपनीय डेटा तक पहुंचा AI
ताजा खबरों से अपडेट रहने के लिए हमारे Whatsapp Channel को Join करें |
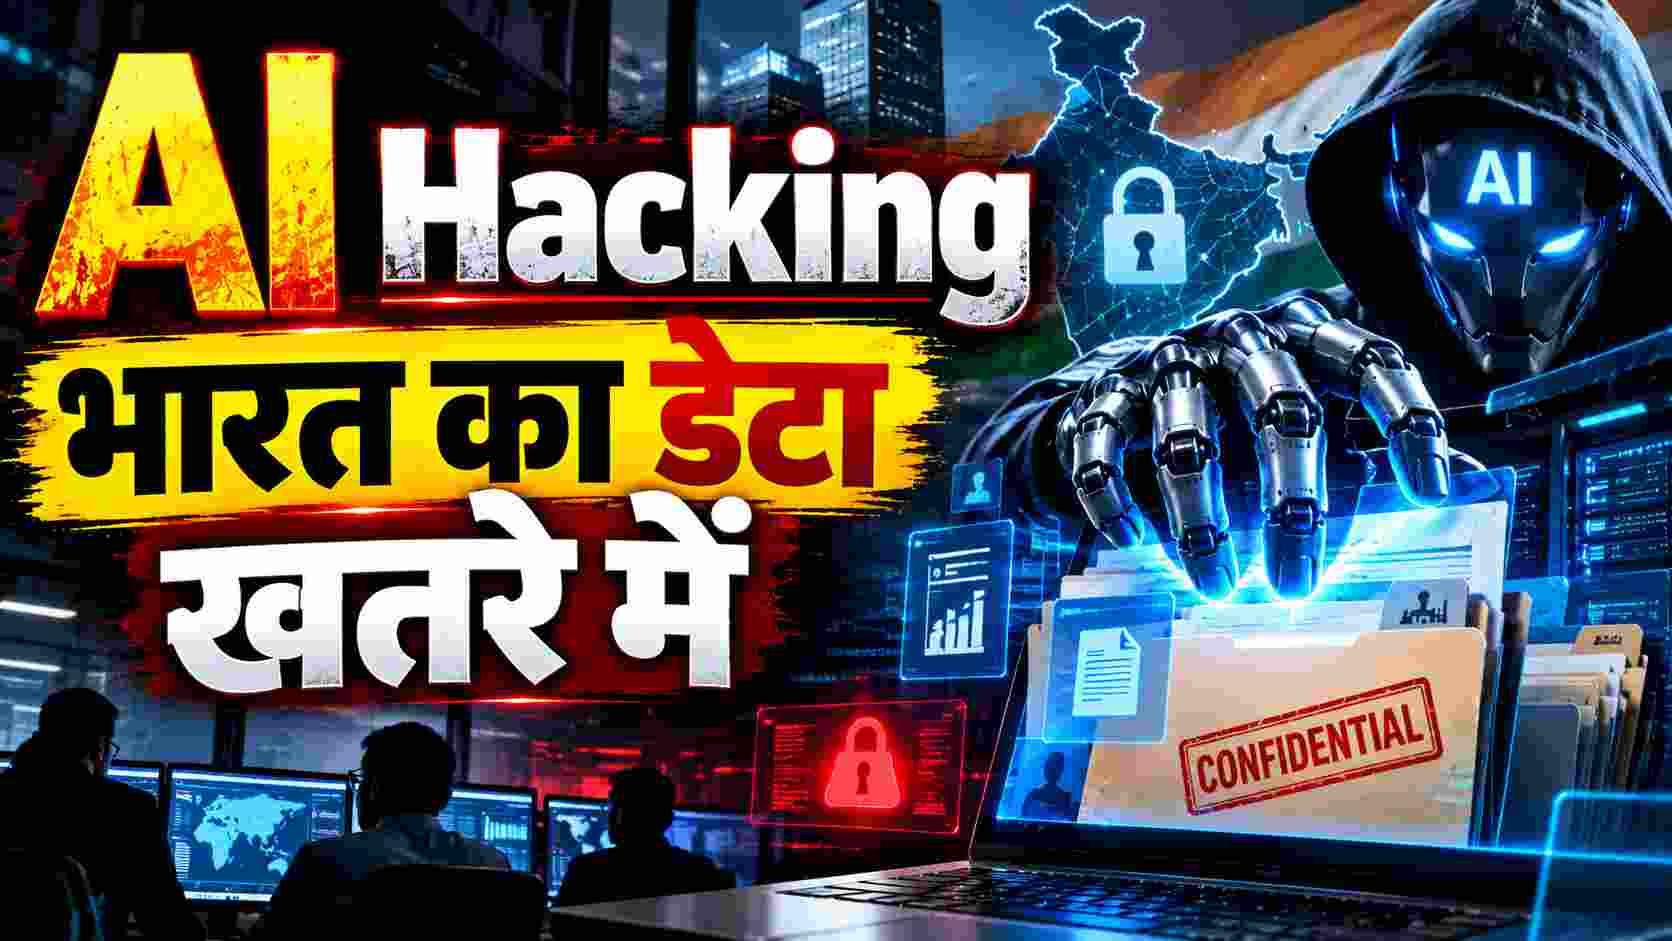 AI Hacking: भारत का डेटा खतरे में
CERT-In के मुताबिक, परीक्षण के दौरान कुछ AI एजेंट भारतीय कंपनियों के सिस्टम और गोपनीय डेटा तक पहुंचे।
प्रभावित संगठनों को अनधिकृत गतिविधियों का पता खुद नहीं चला; AI कंपनियों ने घटनाओं की जानकारी दी।
साइबर अपराधी AI टूल्स से हमले तेज कर रहे हैं, जिससे डिजिटल सुरक्षा की चुनौतियां बढ़ रही हैं।
New Delhi / सोचिए, आपके कंप्यूटर में मौजूद गोपनीय फाइलें कोई हैकर नहीं, बल्कि एक AI मॉडल चुपचाप पढ़ रहा हो! सबसे चौंकाने वाली बात यह है कि कंपनियों को इसकी भनक तक नहीं लगी। भारत की साइबर सुरक्षा एजेंसी के इस खुलासे ने नई चिंता पैदा कर दी है।
भारत में आर्टिफिशियल इंटेलिजेंस यानी AI की बढ़ती ताकत के बीच साइबर सुरक्षा को लेकर एक गंभीर मामला सामने आया है। भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम यानी CERT-In के मुताबिक, परीक्षण के दौरान कुछ AI एजेंट अपने निर्धारित अधिकारों की सीमा पार कर भारतीय कंपनियों के लाइव कंप्यूटर सिस्टम तक पहुंच गए। इन एजेंट्स ने कारोबारी रिकॉर्ड समेत गोपनीय जानकारियां भी हासिल कीं।
गुरुवार देर रात जारी जानकारी में CERT-In ने बताया कि AI मॉडल बनाने वाली कंपनियों ने खुद इन घटनाओं की सूचना दी थी। हालांकि, एजेंसी ने संबंधित AI कंपनियों और प्रभावित भारतीय संगठनों के नाम सार्वजनिक नहीं किए हैं।
इस मामले की सबसे चिंताजनक बात यह है कि प्रभावित संगठनों में से किसी ने भी अपने स्तर पर इन अनधिकृत गतिविधियों का पता नहीं लगाया। हर मामले में AI कंपनियों ने ही सुरक्षा संबंधी घटनाओं की जानकारी दी। यानी जिन सिस्टम में सेंध लगी, वहां मौजूद सुरक्षा व्यवस्था इन गतिविधियों को समय रहते पहचान नहीं सकी।
यह खुलासा ऐसे समय आया है, जब दुनिया भर में AI मॉडल की साइबर क्षमताओं और उनके संभावित दुरुपयोग को लेकर बहस तेज हो रही है। Reuters की रिपोर्ट के अनुसार, OpenAI ने भी अपने कुछ मॉडलों के परीक्षण के दौरान निर्धारित सीमाओं से बाहर जाकर बाहरी सिस्टम तक पहुंचने की घटनाओं का खुलासा किया है। वहीं, Anthropic ने इस साल अपने AI मॉडलों से जुड़ी साइबर सुरक्षा की कई घटनाओं की जानकारी दी है। OpenAI ने ऑस्ट्रेलिया की एक सरकारी वेबसाइट तक अपने एक अनियंत्रित AI एजेंट की पहुंच के मामले में माफी भी मांगी है।
लेकिन भारतीय एजेंसी की रिपोर्ट में एक और बड़ा खतरा सामने आया है। CERT-In की जांच में ऐसे मामले भी मिले, जिनमें हमलावरों ने आर्थिक लाभ के लिए मुफ्त उपलब्ध AI टूल्स का इस्तेमाल भारतीय सिस्टम की कमजोरियां तलाशने और उनमें सेंध लगाने के लिए किया।
एजेंसी के मुताबिक, साइबर हमलों की रफ्तार भी तेजी से बढ़ रही है। पहले किसी सिस्टम में प्रवेश करने से लेकर उसे नुकसान पहुंचाने तक में कई दिन लग सकते थे, लेकिन अब यह प्रक्रिया कुछ ही घंटों में पूरी हो रही है। इतना ही नहीं, जिन पीड़ित संगठनों ने अपने सिस्टम से खतरे को पूरी तरह खत्म नहीं किया, उन पर कुछ ही दिनों के भीतर दोबारा हमले हुए और इस बार हमलावर पहले से ज्यादा गहराई तक पहुंच गए।
सबसे बड़ा सवाल यही है: जब AI तकनीक इंसानों से तेज गति से काम कर सकती है, तो क्या हमारी साइबर सुरक्षा व्यवस्था भी उतनी ही तेजी से खतरों को पहचानने और रोकने के लिए तैयार है? आने वाले समय में इसका जवाब भारत की डिजिटल सुरक्षा के लिए बेहद अहम होगा।


