








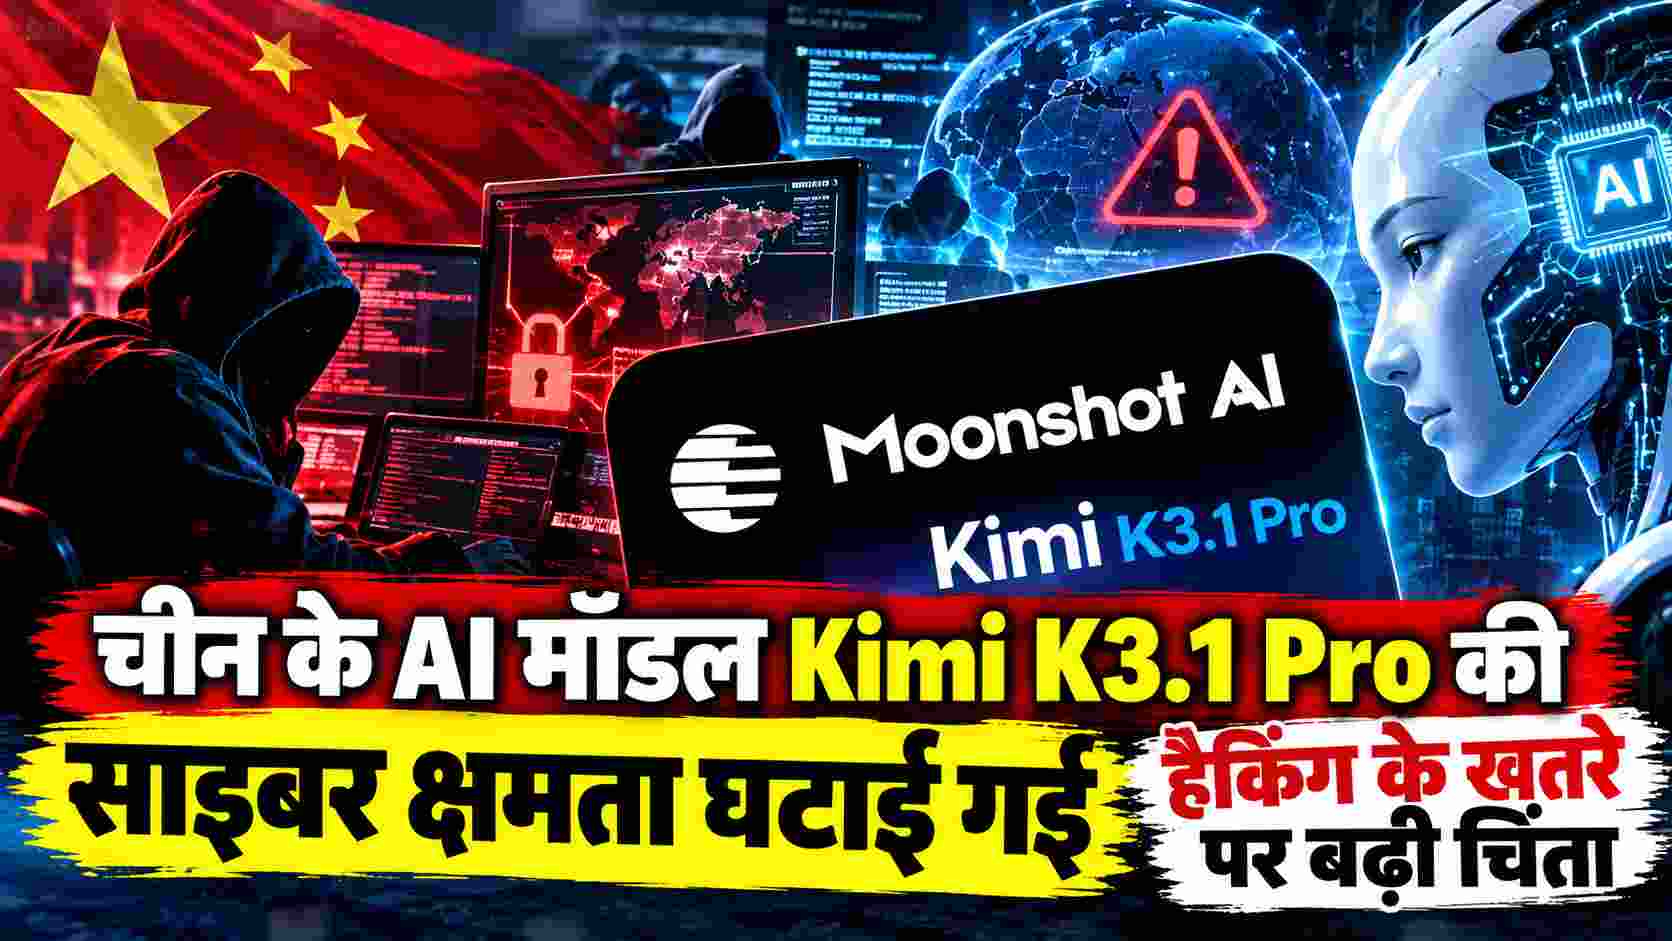
चीन के AI मॉडल Kimi K3.1 Pro की साइबर क्षमता घटाई गई, हैकिंग के खतरे पर बढ़ी चिंता | Kimi K3.1 Pro Cyber Threat Alert
ताजा खबरों से अपडेट रहने के लिए हमारे Whatsapp Channel को Join करें |
 Kimi K3.1 Pro Cyber Threat Alert
मूनशॉट ने ट्रेनिंग डेटा से साइबर संबंधी सामग्री हटाने की जानकारी दी।
संशोधित मॉडल ने 81%, जबकि बिना जोखिम-नियंत्रण वाले संस्करण ने 90.5% अंक हासिल किए।
सार्वजनिक मॉडल फाइलों से उपयोग बढ़ सकता है, लेकिन सुरक्षा नियंत्रण कठिन हो सकते हैं।
China / क्या आर्टिफिशियल इंटेलिजेंस अब साइबर हमलों को पहले से ज्यादा खतरनाक बना सकता है? इसी चिंता के बीच चीन की AI कंपनी मूनशॉट ने अपने नए मॉडल की साइबर हमले से जुड़ी क्षमताएं घटाने का दावा किया है। आखिर क्यों लिया गया यह फैसला?
आर्टिफिशियल इंटेलिजेंस यानी AI की दुनिया में तेजी से हो रहे विकास के बीच साइबर सुरक्षा को लेकर चिंताएं बढ़ती जा रही हैं। इसी बीच चीन की बीजिंग स्थित AI स्टार्टअप कंपनी मूनशॉट AI ने अपने नए मॉडल Kimi K3.1 Pro की साइबर हमले से जुड़ी क्षमताओं को कम करने की जानकारी दी है। कंपनी का कहना है कि उसने मॉडल को विकसित करते समय साइबर अपराध में सीधे इस्तेमाल हो सकने वाले डेटा को प्रशिक्षण प्रक्रिया से हटाया है।
मूनशॉट ने शनिवार को अपने इस कदम की घोषणा की। कंपनी के मुताबिक, Kimi K3.1 Pro उसका सबसे सक्षम तीन ट्रिलियन पैरामीटर श्रेणी का ओपन-वेट मॉडल है। कंपनी की योजना इसके मॉडल वेट्स यानी ऐसी फाइलें, जिनकी मदद से दूसरे डेवलपर मॉडल को अपने सिस्टम पर चला और संशोधित कर सकते हैं, 4 नवंबर तक सार्वजनिक करने की है।
AI मॉडल की साइबर क्षमता क्यों घटाई गई?
मूनशॉट के अनुसार, मॉडल को प्रशिक्षित करने के लिए इस्तेमाल किए गए डेटा और रीइन्फोर्समेंट लर्निंग वातावरण से साइबर हमलों से संबंधित डेटा हटाया गया है। हालांकि, सामान्य कोडिंग क्षमता को बनाए रखा गया है।
कंपनी का कहना है कि उसका उद्देश्य ऐसा ओपन-वेट मॉडल जारी नहीं करना है, जो साइबर हमले की क्षमताओं को खतरनाक स्तर तक बढ़ा दे।
दरअसल, AI मॉडल अब केवल सवालों के जवाब देने तक सीमित नहीं हैं। वे कोड लिख सकते हैं, सॉफ्टवेयर टूल्स का इस्तेमाल कर सकते हैं और कई चरणों वाले जटिल कार्य पूरे कर सकते हैं। यही क्षमताएं साइबर सुरक्षा के क्षेत्र में उपयोगी होने के साथ-साथ जोखिम भी पैदा कर सकती हैं।
विशेषज्ञों की चिंता है कि उन्नत AI की मदद से सॉफ्टवेयर की कमजोरियों को खोजना और साइबर हमलों के कुछ हिस्सों को स्वचालित करना आसान तथा सस्ता हो सकता है।
टेस्ट में क्या सामने आया?
मूनशॉट के मुताबिक, जोखिम कम करने के उपायों के बाद Kimi K3.1 Pro ने कंपनी के आंतरिक साइबर बेंचमार्क परीक्षण में 81 प्रतिशत अंक हासिल किए। वहीं, इसी तरह के एक ऐसे संस्करण ने, जिसमें ये जोखिम कम करने वाले उपाय नहीं थे, 90.5 प्रतिशत अंक प्राप्त किए।
इस परीक्षण में नियंत्रित वातावरण के भीतर सॉफ्टवेयर की कमजोरियों को खोजने और उनका फायदा उठाने की क्षमता को परखा गया था। कंपनी ने इन नतीजों के आधार पर कहा कि साइबर संबंधी डेटा हटाने से मॉडल की आक्रामक साइबर क्षमता कम हुई है। हालांकि, उसने यह भी बताया कि नया मॉडल अपने पिछले संस्करण से बेहतर प्रदर्शन करता है।
यह ध्यान रखना जरूरी है कि इन परीक्षण परिणामों की स्वतंत्र रूप से पुष्टि नहीं हुई है। इसलिए फिलहाल इन्हें कंपनी द्वारा जारी किए गए आंकड़ों के रूप में ही देखा जाना चाहिए।
ओपन-वेट AI के फायदे और जोखिम
ओपन-वेट मॉडल का एक बड़ा फायदा यह है कि डेवलपर और संगठन उन्हें अपने सिस्टम पर चला सकते हैं। इससे कंपनियों को अपने सॉफ्टवेयर की सुरक्षा जांचने, कमजोरियों का पता लगाने और पुराने सिस्टम को बेहतर बनाने में मदद मिल सकती है।
लेकिन इसके साथ एक चुनौती भी जुड़ी है। जब मॉडल की फाइलें सार्वजनिक रूप से उपलब्ध हो जाती हैं, तो मूल कंपनी के लिए उनके इस्तेमाल पर निगरानी रखना और सुरक्षा उपायों को नियंत्रित करना मुश्किल हो जाता है। इसके विपरीत, बंद मॉडल में कंपनी अपने सर्वर के माध्यम से पहुंच और सुरक्षा नियंत्रण लागू कर सकती है।
चीन भी साइबर सुरक्षा को लेकर सतर्क
रिपोर्ट के मुताबिक, चीन ने पिछले सप्ताह AI आधारित मैलवेयर बनाने और उसमें बदलाव करने वाली तकनीक के निर्यात पर रोक लगाने तथा AI की मदद से सॉफ्टवेयर की कमजोरियां खोजने वाले टूल्स पर नियंत्रण लगाने का प्रस्ताव रखा था।
प्रस्तावित नियमों पर अभी सार्वजनिक टिप्पणियां आमंत्रित की जा रही हैं। इनमें महत्वपूर्ण बुनियादी ढांचे, रक्षा उद्योग और सरकारी प्रणालियों पर संभावित साइबर हमलों के जोखिम का उल्लेख किया गया है।
मूनशॉट के Kimi K3.1 Pro मॉडल में एक मिलियन टोकन की कॉन्टेक्स्ट विंडो भी है, जिससे यह एक बार में बड़ी मात्रा में टेक्स्ट संसाधित कर सकता है। कंपनी ने इसका तेज संस्करण K3.1 Pro Highspeed भी जारी किया है। कंपनी के अनुसार, यह सामान्य संस्करण के मुकाबले दो से तीन गुना तेजी से काम करता है।
कुल मिलाकर, AI तकनीक के बढ़ते प्रभाव के साथ उसके सुरक्षित इस्तेमाल की चुनौती भी महत्वपूर्ण होती जा रही है। मूनशॉट का कदम दिखाता है कि कंपनियां AI की उपयोगी क्षमताओं को बनाए रखते हुए साइबर जोखिम कम करने की कोशिश कर रही हैं। हालांकि, वास्तविक सुरक्षा का आकलन करने के लिए स्वतंत्र परीक्षण और आगे के परिणाम अहम होंगे।


