








Binance Hack | Binance पर 6.3 अरब डॉलर की क्रिप्टो चोरी, Bitcoin और Ether की निकासी फिर शुरू
ताजा खबरों से अपडेट रहने के लिए हमारे Whatsapp Channel को Join करें |
 बिनेंस क्रिप्टो चोरी का अलर्ट
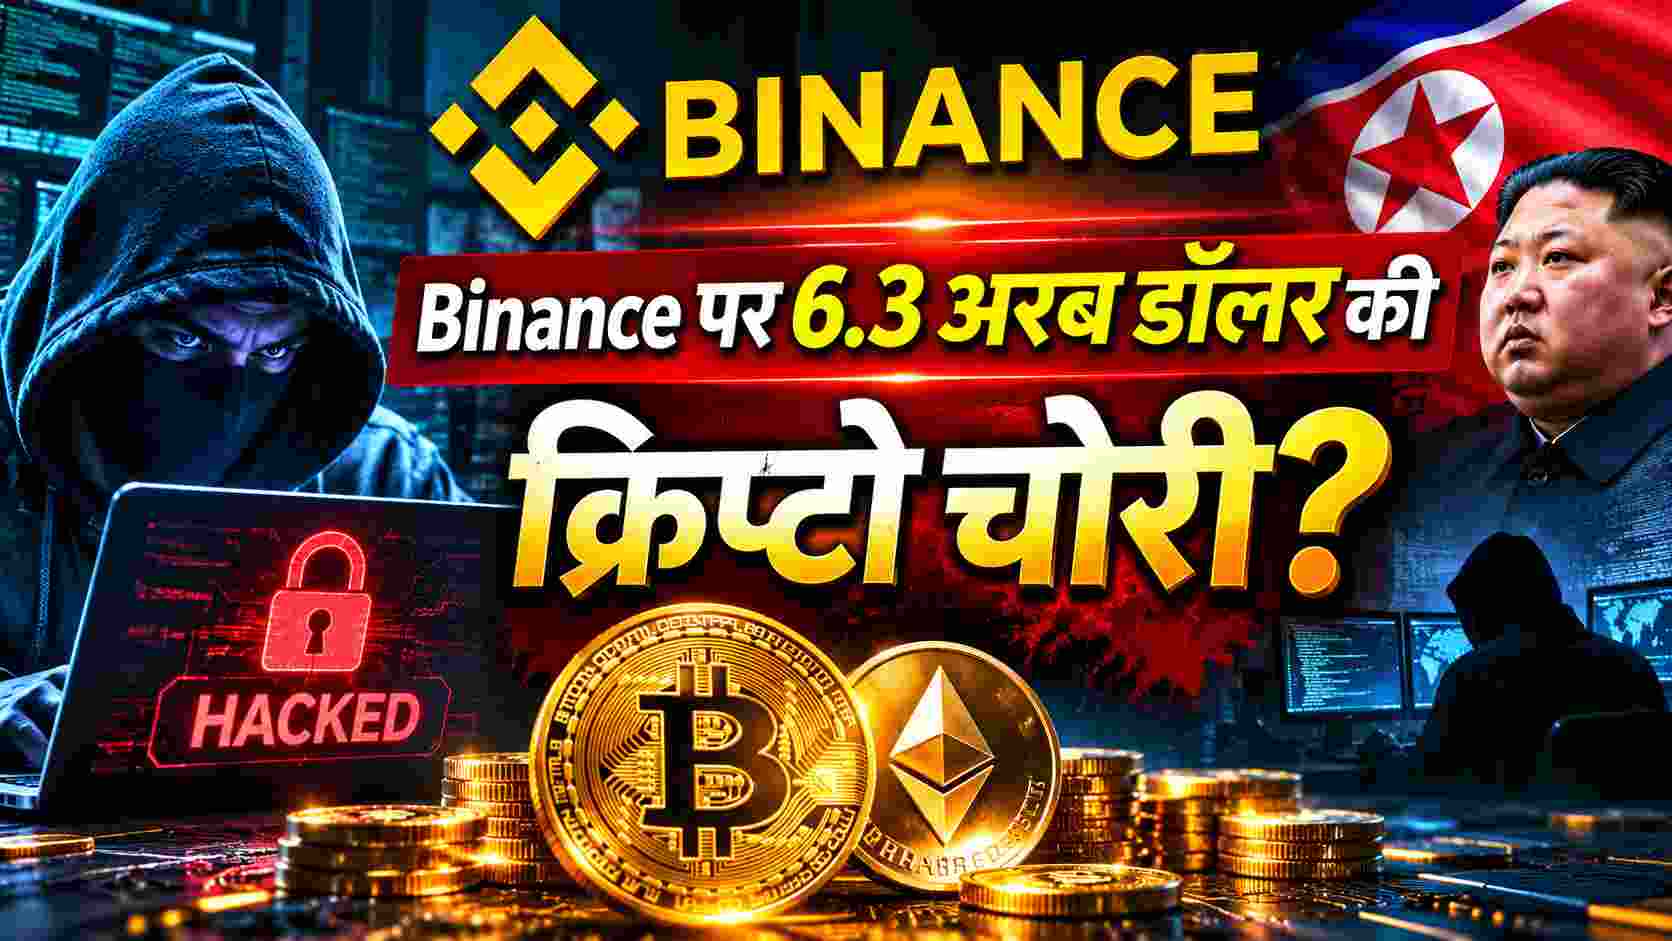
Binance ने 6.3 अरब डॉलर की क्रिप्टो चोरी के बाद निकासी सेवाएं चरणबद्ध तरीके से बहाल कीं।
कंपनी के अनुसार, चोरी हुई संपत्तियों के लगभग 95 प्रतिशत की भरपाई की गई है।
FBI ने साइबर हमले के लिए उत्तर कोरिया की TraderTraitor इकाई को जिम्मेदार बताया है।
दुनिया के सबसे बड़े क्रिप्टो एक्सचेंज Binance पर अब तक की बड़ी साइबर चोरी का मामला सामने आया है। अरबों डॉलर की डिजिटल करेंसी चोरी होने के बाद कंपनी ने निकासी सेवाएं बहाल करनी शुरू कर दी हैं। लेकिन इस हमले के पीछे किसका हाथ बताया जा रहा है?
दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज Binance ने रविवार को बिटकॉइन, Ether और कुछ स्टेबलकॉइन की निकासी सेवाएं दोबारा शुरू कर दीं। कंपनी का कहना है कि अलग-अलग चरणों में अन्य क्रिप्टोकरेंसी की निकासी भी बहाल की जाएगी। यह कदम प्लेटफॉर्म से लगभग 6.3 अरब डॉलर मूल्य की डिजिटल करेंसी चोरी होने के बाद उठाया गया है।
Binance के मुताबिक, कंपनी ने चोरी हुई क्रिप्टोकरेंसी में से लगभग 95 प्रतिशत की भरपाई कर दी है। इसके लिए कंपनी के अपने फंड से बाजार में नए टोकन खरीदकर उनकी जगह उपलब्ध कराए गए हैं। शेष पांच प्रतिशत में ऐसी डिजिटल संपत्तियां शामिल हैं, जिनकी बाजार में तरलता कम है। इसलिए जरूरी मात्रा में उन्हें जुटाने में अधिक समय लग सकता है।
कंपनी ने निकासी बहाल करने के पहले चरण में 15 क्रिप्टो परिसंपत्तियों को शामिल किया है। इनमें बिटकॉइन, Ether, XRP और Dogecoin प्रमुख हैं। रविवार सुबह लगभग 6 बजे GMT के बाद बिटकॉइन की निकासी शुरू हुई। इसके अलावा Ether, BNB और कुछ USDT तथा USDC स्टेबलकॉइन की सेवाएं भी बहाल की गईं।
इस साइबर हमले को लेकर अमेरिकी जांच एजेंसी FBI ने उत्तर कोरिया पर आरोप लगाया है। FBI के अनुसार, इस हमले के पीछे उत्तर कोरिया की सरकारी समर्थन प्राप्त साइबर इकाई TraderTraitor जिम्मेदार है। जांच एजेंसी ने बताया कि हमलावरों ने चोरी की गई डिजिटल संपत्तियों को Ether में बदलना शुरू कर दिया था। FBI को आशंका है कि संबंधित तकनीक का इस्तेमाल करके इन संपत्तियों की आगे भी हेराफेरी की जा सकती है।
हालांकि, इस मामले में अमेरिकी राष्ट्रपति डोनाल्ड ट्रंप ने शनिवार को कहा कि अमेरिका अभी यह निश्चित नहीं कर पाया है कि हमले में उत्तर कोरिया शामिल था या नहीं। उन्होंने कहा कि अगर इसमें उत्तर कोरिया की भूमिका सामने आती है, तो उससे बातचीत की जाएगी। उत्तर कोरिया लंबे समय से सरकारी साइबर इकाइयों के जरिए जासूसी और वित्तीय चोरी कराने के आरोपों से इनकार करता रहा है।
ब्लॉकचेन विश्लेषक कंपनियों TRM Labs और Chainalysis के मुताबिक, चोरी की बड़ी घटना गुरुवार देर रात लगभग 20 मिनट के भीतर हुई। Binance ने बताया कि उद्योग के दूसरे भागीदारों के सहयोग से प्रभावित संपत्तियों में से लगभग 3 अरब डॉलर को फ्रीज किया जा चुका है।
कंपनी ने नुकसान की भरपाई के लिए लगभग 6.34 अरब डॉलर अलग रखने की बात कही है। इसके लिए Binance के 1 अरब डॉलर के Secure Asset Fund for Users यानी SAFU, Futures Insurance Fund और कंपनी के खजाने से धन इस्तेमाल किया गया है। सह-मुख्य कार्यकारी यी हे ने बताया कि SAFU फंड का लगभग 50 प्रतिशत इस्तेमाल होगा और कंपनी इसे दोबारा करीब 1 अरब डॉलर तक पहुंचाएगी।
दूसरे सह-मुख्य कार्यकारी रिचर्ड टेंग ने इस घटना को जटिल साइबर हमला बताया। उनके अनुसार, इसमें एक प्रभावित लैपटॉप और ऐसा दुर्भावनापूर्ण सॉफ्टवेयर शामिल था, जो अपनी गतिविधियों के सबूत मिटाने के लिए डिजाइन किया गया था।
TRM Labs के अनुसार, पिछले साल लगभग 150 साइबर हमलों में 2.9 अरब डॉलर की क्रिप्टोकरेंसी चोरी हुई थी। ऐसे में Binance की यह घटना डिजिटल वित्तीय सुरक्षा पर गंभीर सवाल खड़े करती है।
फिलहाल, निकासी सेवाओं की चरणबद्ध बहाली से ग्राहकों को राहत मिलने की उम्मीद है। लेकिन इस घटना ने एक बार फिर साबित किया है कि क्रिप्टोकरेंसी बाजार में सुरक्षा और साइबर जोखिम कितनी बड़ी चुनौती बने हुए हैं।


